代码审计报告也叫源代码安全测试报告,是由第三方检测机构对软件源代码进行安全、质量和合规性检查后形成的检测文件,主要用于发现SQL注入、跨站脚本、越权访问、敏感信息硬编码、开源组件风险等问题,并给出修复建议,一般用于大型项目验收或周期性安全审查。
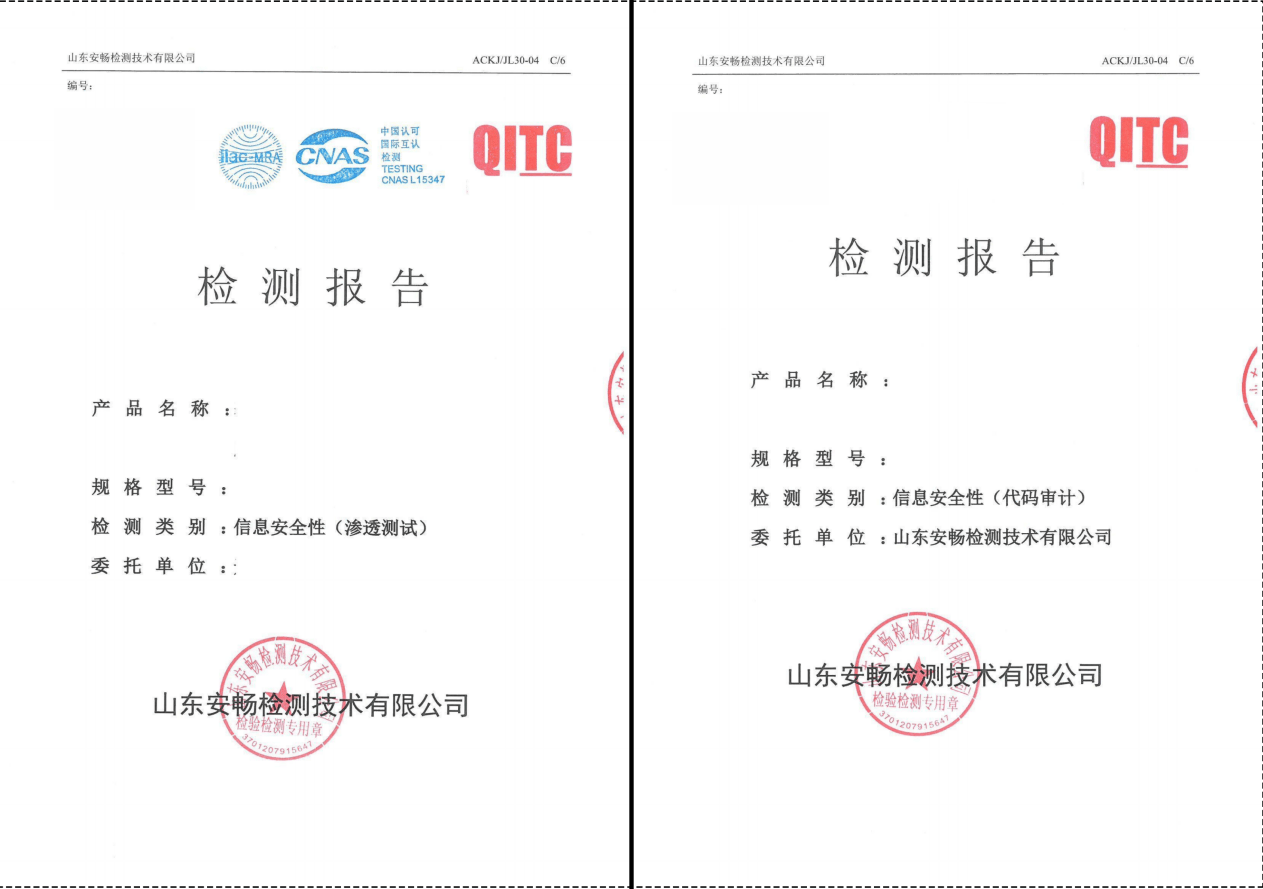
一、代码审计报告怎么办理?
办理代码审计报告,一般可以按照以下流程推进:
(1)明确用途和检测范围:先确认报告用于项目验收、等保测评、招投标、信创测评、APP 合规还是内部安全整改,同时明确开发语言、系统架构、代码规模和部署环境。
(2)选择具备资质的第三方机构:优先选择具备CMA、CNAS等资质,并能依据GB/T 39412-2020《信息安全技术 代码安全审计规范》开展审计的机构。用于正式验收时,应确认报告是否支持加盖相应资质章。
(3)提交代码与相关资料通常需要提供源代码、系统说明、部署环境信息、账号权限、依赖组件清单等。建议与机构签订保密协议,采用安全方式传输代码,避免源码泄露。
(4)开展静态扫描与人工审计机构通常采用自动化工具扫描与人工代码审查相结合的方式,识别安全漏洞、逻辑缺陷、编码不规范以及开源组件风险。
(5)漏洞验证与风险分级对发现的问题进行复现和验证,并按高、中、低等风险等级分类,说明漏洞位置、危害程度和修复建议。
(6)出具代码审计报告报告一般包括审计范围、审计方法、漏洞清单、风险结论、修复建议和复测结果。用于验收的报告应确认格式、盖章要求和交付周期。
(7)整改与复测开发团队完成修复后,机构可进行复测,确认漏洞已闭环,形成最终报告。
二、哪些验收通常需要提供代码审计报告?
并不是所有项目验收都必须提供代码审计报告,但以下场景通常需要或建议提供。
(1)对于等保三级及以上自研系统,代码审计报告通常会被要求作为安全测评的补充材料。自研或定制开发系统在等保测评中,往往需要证明底层代码不存在明显安全缺陷。
(2)政府、国企、涉密项目通常对代码安全要求更高。此类项目在验收时,可能会要求对后门代码、逻辑漏洞、恶意程序等进行审查,代码审计报告可作为重要佐证。
(3)关键信息基础设施系统也通常需要代码审计。金融、能源、交通、政务等行业系统涉及业务连续性和数据安全,源码层面的安全审查会更加严格。如国家电网对于很多重点项目的验收都明确要求了代码审计。
(4)信创项目验收中,代码审计常被作为安全可信验证的重要依据。对于需要满足信创要求的系统,代码审计可以帮助验证软件安全性、合规性和可控性。
(5)招投标项目中,代码审计报告是否需要取决于招标文件要求。部分项目会将其作为软件安全能力、交付质量或合规能力的证明材料。
三、为什么建议做代码审计?
代码审计的价值不只是出具一份报告。它可以帮助项目在上线前发现底层漏洞,降低后期整改成本;也能为等保测评、信创验收、项目交付、招投标提供第三方安全依据。
第三方软硬件测评请联系:18668969390



 鲁公网安备37010102007308号